bagaimana mengetahui website yang kita kunjungi aman..?
 Keamanan ketika mengunjungi (surfing) sebuah website kadang tidak begitu banyak kita perhatikan. Padahal tidak sedikit website yang “berbahaya” ketika di kunjungi, entah itu karena menyertakan spyware, spam, malware ( virus, trojan, adware dan lainnya) sampai bahkan untuk mencuri data penting di komputer kita. Bagaimana kita mengetest sebuah website yang akan kita kunjungi aman ?
Misalnya ketika membaca salah satu artikel tentang security di techsupportalert, ketika melakukan pencarian dari google dengan kata “screensaver”, ditemukan bahwa 7 dari 10 link (70%) mendapatkan rating “berbahaya” atau mendapatkan peringatan (warning), bahkan ketika mencari dengan kata “Free screensaver”, 80% hasilnya dikategorikan sebagai website yang berbahaya atau harus diwaspadai.
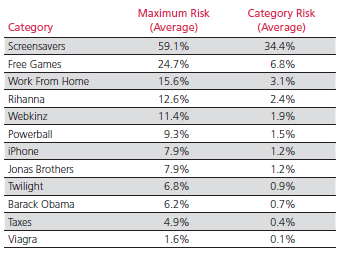
McAfee pun juga telah melakukan penelitian, dan membuat daftar pencarian kata yang menghasilkan website-website yang harus diwaspadai ( download The Web’s Most Dangerous Search Terms – 2.2 MB) Beberapa contoh kata pencarian yang mempunyai resiko menghasilkan website berbahaya bisa dilihat dari gambar berikut :
Untuk mengetahui tingkat keamanan website, tidak jarang vendor security menawarkan kita untuk menginstall software atau plugins untuk web browser, misalnya SiteAdvisor software (dari McAfee), AVG Link Scanner, LinkExtend, Norton Safe Web Lite, BrowserDefender dan lainnya. Meskipun software ini sangat membantu, tetapi terkadang ini memperlambat proses browsing, karena setiap saat harus melakukan pengecekan terlebih dahulu.
Scan website online
Jika kita tidak ingin menginstall software semacam toolbar seperti diatas (karena mungkin memperberat proses loading website), alternatifnya kita bisa mengecek langsung sebuah alamat website langsung melalui website-website berikut :
- WOT (Web of Trust)
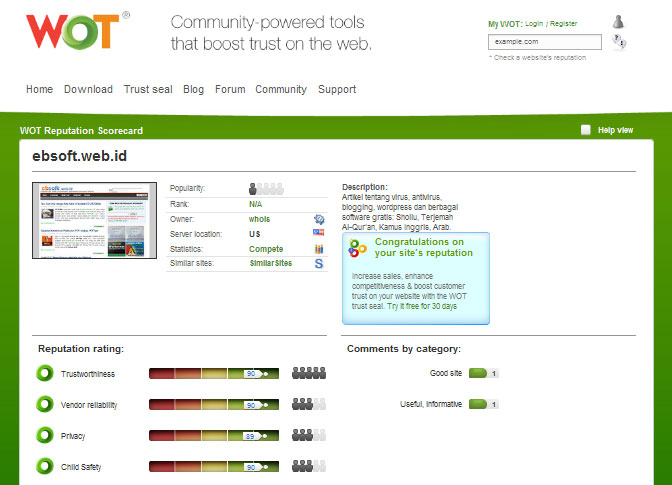
- WOT memberikan layanan informasi keamanan sebuah website berbasis komunitas. Informasi yang diberikan seperti popularitas website, lokasi server, termasuk rating sebuah website ( tingkat kepercayaan, reliabilitas, keamanan privasi, keamanan untuk anak). Kita juga bisa melihat komentar pengguna lain.
- McAfee SiteAdvisor software
- Selain menyediakan software toolbar untuk mengetahui keamanan sebuah website, kita juga bisa langsung mengecek online melalui Site Advisor. Informasi yang diberikan seperti kemungkinan website spam, menyebarkan spyware, adware dan berbagai informasi lainnya. Sayangnya Site Advisor sepertinya hanya mengecek root domain, misalnya ketika mencari ebsoft.web.id, maka hanya menampilkan root domain : web.id.
- Norton Safe Web
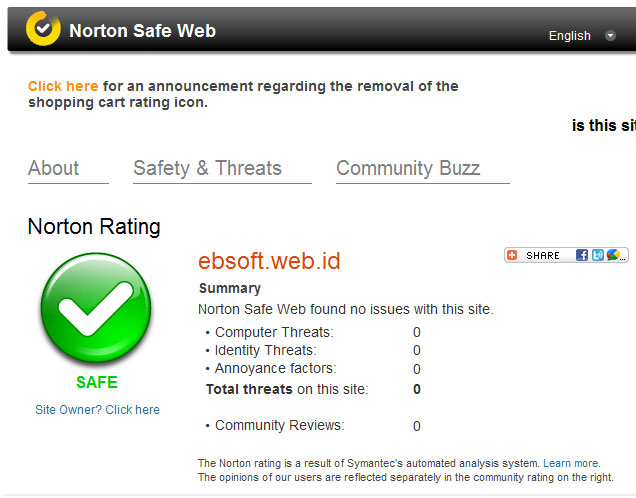
- Norton sebagai salah satu vendor security juga menyediakan fasilitas online untuk mengecek apakah sebuah website aman, berbahaya atau harus diwaspadai. Informasi mencakup : bahaya untuk komputer, ancaman pencurian identitas, termasuk review komunitas.
Kunjungi: Norton Safe Web
- BrowserDefender
- BrowserDefender dibuat oleh PCTools, salah satu vendor keamanan. Melalui situsnya, kita bisa mengecek apakah sebuah website aman atau tidak. Tidak banyak informasi yang diberikan, hanya informasi bahwa website yang dicari anam atau tidak.
- Web Security Guard
- Web Security Guard memberikan informasi yang detail tentang tingkat keamanan alamat sebuah website, seperti : informasi domain, server, rating pengguna serta review dari pengguna.
Dari beberapa situs diatas, kita tidak bisa menentukan mana yang terbaik, tetapi sebaiknya digunakan beberapa untuk mengecek tingkat keamanan website yang akan kita kunjungi. Meskipun hasilnya tidak menjamin 100% akurat, tetapi paling tidak membuat kita lebih berhati-hati ketika akan mengunjungi sebuah website yang belum kita kenal.
sumber artikel: ebsoft.web.id
cara masuk (hack) Windows XP Tanpa Merubah Password

1. Dapatkan akses fisik ke komputer. Ingat bahwa ia harus memiliki drive CD atau DVD.
2. Download DreamPackPL disini
3.Unzip dreampackpl.zip download dan Anda akan mendapatkan dreampackpl.ISO.
4. Gunakan program pembakaran yang dapat membakar ISO images.
5. Setelah Anda memiliki disk, boot dari CD atau DVD. Anda akan melihat Windows 2000 Setup dan itu akan memuat beberapa file.
6. Tekan “R” untuk menginstal DreamPackPL.
7. Tekan “C” untuk menginstal DreamPackPL dengan menggunakan recovery console.
8. Pilih instalasi Windows yang saat ini di komputer (Biasanya adalah “1″ jika Anda hanya memiliki satu Windows yang diinstal)
9. Cadangan sfcfiles.dll asli Anda dengan mengetikkan: “Ren C: \ Windows \ System32 \ sfcfiles.lld sfcfiles.dll” (tanpa tanda kutip)
10. Copy hacked file dari CD ke folder system32. Jenis: “Copy D: \ i386 \ pinball.ex_ C: \ Windows \ System32 \ sfcfiles.dll” (tanpa tanda kutip dan dengan asumsi drive CD Anda D:)
11. Ketik “exit”, dan reboot.
12. Di kolom password, ketik “dreamon” (tanpa tanda kutip) dan menu DreamPack akan muncul.
13. Klik grafis atas pada menu DreamPack dan Anda akan mendapatkan menu popup.
14. Pergi ke perintah dan mengaktifkan pilihan dan mengaktifkan god command.
15. Ketik “god” pada kotak untuk mendapatkan password Windows. Anda dapat juga pergi ke Sandi dan pilih “Logon dengan password yang salah dan hash”. Pilihan ini memungkinkan Anda untuk login dengan password APAPUN.
Hack Photo Private Profile Facebook
Gak ada kerjaan? Bosen buka facebook mau ngapain? Yuk mari kita intip private profile yang di facebook. Pertama-tama kita persiapkan script & addon mozilla dulu:
1. Java Script Untuk Melihat Facebook: http://userscripts.org/scripts/source/9580.user.js
2. Greasmonkey Addon Firefox: https://addons.mozilla.org/en-US/firefox/addon/748
Setelah selesai mempersiapkan:
1. Install Greasmonkey Addon
2. Install Java Script
3. Restart Firefox  Tools hack ini akan menambahkan link di atas foto tersebut dengan link “See this Photo in its Album” di album nya. Nah tinggal di klik ajah :)
 Selamat mencoba, semoga berhasil..
asal muasal hacking

1. Mengapa Tulisan Ini Dibuat?
Jadi, jika ingin menjadi hacker, ulangi pernyataan di bawah ini sampai benar-benar Anda yakini:
Artikel: - Steven Haryanto - (Terjemahan dari How To Become A Hacker)
what is hacking - newbie

Artikel ini ditujukan bagi pemula, dan disusun oleh pemula. Ditulis untuk pengetahuan semata. Untuk temen2 yg udah ahli, sok aja dilewat, tapi dibaca juga gpp….
Apa sebenarnya hacking itu? klo menurut pengertian gue, hacking adalah ngoprek. Yup, hacking adalah ngoprek, mempelajari sesuatu dengan keingintahuan (curiosity) yg tinggi, ngutak atik sesuatu, ‘ngudek-ngudek’ sampai ke ‘jeroannya’. Sesuatunya apa dong? ya terserah… bisa komputer, mobil, motor, mesin. Tapi masalahnya ada ngga ya hacker mobil, hacker motor, atau hacker pesawat terbang?? hehe… Walaupun saat ini hacking identik dengan ‘bobol-membobol’, tapi gue kurang setuju klo cuman bobol server orang doang!. Ada yang bilang ‘Hacking is Art’, trus dimana letak seninya dong? Mau tau pengertian hacking sebenarnya, coba baca artikel sebelumnya (How to Become A Hacker). Di situ dijelasin bahwa hacker berkaitan dengan kemahiran teknis serta kegemaran menyelesaikan masalah dan mengatasi keterbatasan. Contoh hacker pada saat ini yang sering-sering disebut adalah Linus Torvald (tau ngga? itu lho yang menciptakan Linux). Apa dia tukang bobol? belum tentu kan….
Pada artikel ini, gue pengen membagi pengalaman mengenai Hacking, walaupun sampai saat ini gue belum pernah nge-Hack ke server orang. Salah satu cara untuk mencoba simulasi Hack yaitu H3cky0uRs3lf! Buat komputer kita sebagai server (sekaligus belajar konfigurasi server) trus install program yg dibutuhkan. Misalnya klo mo Web Hacking, coba install Apache atau IIS. Atau kita sesuaikan dengan exploit yang udah kita dapet. Tapi lebih baik install Linux atau FreeBSD dulu di komputer pribadi, trus konfigurasi sebagai server, lalu simulasi Hack, setelah itu baru Hack Betulan… Apalagi klo di kost ada jaringan.
Pro dan Kontra Hacking
Okeh, sekarang waktunya melakukan aksi…
1. Fase Persiapan
~ Mengumpulkan informasi sebanyak-banyaknya
- Secara Aktif : – portscanning
- network mapping
- OS Detection
- application fingerprinting
Semua itu bisa dilakukan menggunakan toolz tambahan seperti nmap atau netcat
- Secara Pasif : – mailing-list (jasakom, newbie_hacker, hackelink, dsb)
- via internet registries (informasi domain, IP Addres)
- Website yang menjadi terget
2. Fase Eksekusi
~ Setelah mendapatkan informasi, biasanya akan didapatkan informasi mengenai OS yg digunakan, serta port yang terbuka dengan daemon yg sedang berjalan. Selanjutnya mencari informasi mengenai vulnerability holes (celah kelemahan suatu program) dan dimanfaatkan menggunakan exploit (packetstromsecurity.org, milis bugtraq, atau mencari lewat #IRC).
~ Mengekspolitasi Vulnerability Holes
- compile eksploit -> local host -> $gcc -o exploit exploit.c
$./exploit
# hostname (# tanda mendapatkan akses root)
remote host -> $gcc -o exploit exploit.c
$./exploit -t www.terget.com
# (klo beruntung mendapatkan akes root)
~ Brute Force
- Secara berulang melakukan percobaan otentifikasi.
- Menebak username dan password.
- Cracking password file
~ Social Engineering
- Memperdayai user untuk memeberi tahu Username dan password
- Intinya ngibulin user….
3. Fase Setelah Eksekusi
~ Menginstall backdoor, trojans, dan rootkit
~ Menghapus jejak dengan memodifikasi file log agar tidak dicurigai admin
~ Menyalin /etc/passwd atau /etc/shadow/passwd
Nah, intinya seh cara masuk ke server seseorang seperti fase diatas. Mencari informasi, temukan exploit, dan tinggalkan backdoor. Cuma masalahnya hacking bukanlah segampang cara-cara diatas. Itu hanyalah teori, banyak hal yang harus diperhatikan jika ingin mempraketekkan hacking ke server seseorang. Jangan sekali-kali mencoba2 hacking ke server orang tanpa memperhatikan anonimitas (apalagi klo connectnya lewat komputer pribadi tanpa menggunakan proxy). Ntar klo ketahuan bisa repot. Saran gue, cobalah pada mesin localhost dulu (komuter pribadi), klo terhubung ke LAN lebih bagus. Sediakan server yang khusus buat dioprek. Selanjutnya terserah anda………
Referensi :
-Hacking and Defense, Jim Geovedi, negative@magnesium.net
-Network Defense, Jim Geovedi, negative@magnesium.net
Mendapatkan akses Admin di Windows XP

Terkadang dalam suatu warnet atau Lab atau bahkan kost. yang menggunakan WIndows XP, biasanya pengguna diberikan akses guest atau limited account. Untuk ngeburn CD atau klo mo nginstall program kita ngga akan bisa, karena aksesnya bukan admin. Kadang-kadang ngeselin juga klo kayak gitu, jadi ngga bisa ngapa-ngapain, Burn CD ga bisa, jalanin program ga bisa, pokoknya terbatas banget :(...
gue mo ngasih tips gimana caranya dapetin akses admin yang memanfaatkan kelemahan di Windows XP. Mungkin yg master dah pada tau tips ini, tapi kan ngga semuanya master ;p... gue cuma mo bagi-bagi ilmu aja, siapa tau ada gunanya. Tapi penulis ngga bertanggung jawab klo ada yang menggunakan untuk hal-hal yang kurang bertanggung jawab, tutorial ini cuman untuk iseng-iseng aja, he...
Apa aja yang dibutuhin ?
1. Komputer??
2. Hoki, karena cuman WinXP yg blm di Update aja (ato yg masih Vulner yg bisa diakses)
3. Uang, buat jajan n kewarnet (atau klo mau, bisa ngehack bilingnya, bisa ga pake uang kan... tp bisa2 lo ketangkep)
Langkan pertama lo butuh program exloit KaHT yg dibuat oleh Kralor, KaHT tuh bisa 'NyeCan' beberapa Host, trus dicari mana yg 'Vulner', n jalanin exploit di Host yg Vulner itu. Klo Linknya ga bisa, coba Googling aja, banyak ko, atau klo msh g dpt juga email aja ke gue! klo dah dapet, trus jalanin cmd lewat Run (Start > Run > cmd). Sebelumnya jangan lupa untuk men-disable antivirus, karena kaht dikenali sebagai trojan. Misalkan program kaht ada di drive C, folder kaht, maka pertintahnya sbb:
C:\kaht>kaht 127.0.0.0 127.0.0.1
--> artinya scan Ip dari 127.0.0.0 sampai 127.0.0.1 (127.0.0.1 adalah IP untuk Loopback, artinya kaht melakukan scanning untuk komputer itu sendiri)
Bisa juga untuk Scanning jaringan tertentu misalnya
kaht 192.168.0.0 192.168.0.100
Klo berhasil, lo bakal dapet akses admin..
C:\Windows\system32>
coba check IP nya (ipconfig), apa ini komputer kita ???
TaRaa.... yup, 'Admin Under Control' hehe... dapet deh akses admin :D
Klo dah gini lo bisa ngapain aja lewat komputer itu. Mo, ngeBurn CD, mo liat-liat file yg di 'protect' admin (siapa tau aja ada file2 yg menarik), mo buat user dgn akses admin, atau buat Backdoor biar klo Login usernya punya akses admin.... Atau lo bisa ngisengin temen lo yang satu jaringan (LAN), bisa juga curangin waktu maen game di jaringan... hehe.. kan seru tuh!!
Bimbingan Idul Fitri

Lebaran adalah hari yang tidak asing bagi kaum muslimin di seluruh penjuru dunia. Hari yang penuh suka cita, di mana kaum muslimin dibolehkan kembali makan dan minum di siang hari setelah satu bulan penuh berpuasa. Namun, jika kita tinjau perayaan lebaran (’Iedul Fitri) yang telah kita laksanakan, sudah sesuaikah apa yang kita lakukan dengan keinginan Alloh dan Rosul-Nya? Atau malah kita melakukan hal-hal yang bertentangan dengan perintah-Nya, dengan sekedar ikut-ikutan kebanyakan manusia? Untuk mengetahui perihal ini, mari kita simak bersama bahasan berikut.
Definisi ‘Ied
Kata “Ied” menurut bahasa Arab menunjukkan sesuatu yang kembali berulang-ulang, baik dari sisi waktu atau tempatnya. Kata ini berasal dari kata “Al ‘Aud” yang berarti kembali dan berulang. Dinamakan “Al ‘Ied” karena pada hari tersebut Alloh memiliki berbagai macam kebaikan yang diberikan kembali untuk hamba-hambaNya, yaitu bolehnya makan dan minum setelah sebulan dilarang darinya, zakat fithri, penyempurnaan haji dengan thowaf, dan penyembelihan daging kurban, dan lain sebagainya. Dan terdapat kebahagiaan, kegembiraan, dan semangat baru dengan berulangnya berbagai kebaikan ini. (Ahkamul ‘Iedain, Syaikh Ali bin Hasan).
Perlu diperhatikan, saat ini telah menyebar di kalangan masyarakat, bahwa makna “Iedul Fitri” adalah kembali kepada fitroh (suci) karena dosa-dosa kita telah terhapus. Hal ini kurang tepat, baik secara tinjauan bahasa maupun istilah syar’i. Kesalahan dari sisi bahasa, apabila makna “Iedul Fitri” demikian, seharusnya namanya “Iedul Fithroh” (bukan ‘Iedul Fitri). Adapun dari sisi syar’i, terdapat hadits yang menerangkan bahwa Iedul Fitri adalah hari dimana kaum muslimin kembali berbuka puasa.
Dari Abu Huroiroh berkata: “Bahwasanya Nabi shollallohu’alaihi wa sallam telah bersabda: ‘Puasa itu adalah hari di mana kalian berpuasa, dan (’iedul) fitri adalah hari di mana kamu sekalian berbuka…’” (HR. Tirmidzi dan Abu dawud, shohih) (Majalah As Sunnah 05/I, Ustadz Abdul Hakim). Oleh karena itu, makna yang tepat dari “Iedul Fitri” adalah kembali berbuka (setelah sebelumnya berpuasa).
Pensyariatan ‘Ied (hari raya) Adalah Tauqifiyyah
Hari raya (tahunan) yang dimiliki oleh kaum muslimin, hanya ada dua, yaitu ‘Iedul Fitri dan ‘Iedul Adha. Adakah hari raya yang lain? Jawabnya: tidak ada. Karena pensyariatan hari raya merupakan hak khusus Alloh ‘azza wa jalla. Suatu hari dikatakan hari raya apabila Alloh menetapkan bahwa hari tersebut adalah hari raya (’Ied). Namun, jika tidak, kaum muslimin tidak diperkenankan merayakan atau memperingati hari tersebut. Alasannya adalah hadits Rosululloh shollallohu’alaihi wa sallam yang diriwayatkan dari Anas rodhiyallohu ‘anhu bahwa beliau berkata, “Rosululloh shollallohu’alaihi wa sallam datang ke Madinah dan (pada saat itu) penduduk Madinah memiliki dua hari raya yang dipergunakan untuk bermain (dengan permainan) di masa jahiliyyah. Lalu beliau bersabda: ‘Aku telah datang kepada kalian, dan kalian memiliki dua hari yang kalian gunakan untuk bermain di masa jahiliyyah. Sungguh Alloh telah menggantikan untuk kalian dua hari yang lebih baik dari itu, yakni hari Nahr (’Iedul Adha) dan hari fitri (’Iedul Fitri).” (HR. Ahmad dan Abu Dawud, shohih)
Dua hari raya yang dimiliki penduduk Madinah saat itu adalah hari Nairuz dan Mihrojan, yang dirayakan dengan berbagai macam permainan. Kedua hari raya ini ditetapkan oleh orang-orang yang bijak pada zaman tersebut karena cuaca dan waktu pada saat itu sangat tepat/bagus. (Ahkamul ‘Iedain, Syaikh Ali bin Hasan). Tatkala Nabi datang, Alloh mengganti kedua hari tersebut dengan dua hari raya pula yang Alloh pilih untuk hamba-hamba-Nya. Sejak saat itu, dua hari raya yang lama tidak diperingati lagi. Berdasarkan hal ini, pensyariatan hari raya adalah tauqifiyyah (sesuai dengan perintah Alloh). Seseorang tidak diperbolehkan menetapkan hari tertentu untuk perayaan/peringatan kecuali memang ada dalil yang benar dari Alloh (Al Qur’an) maupun Rosul-Nya (Al Hadits). Sehingga tidak benar, apa yang dilakukan sebagian besar kaum muslimin saat ini, dengan melakukan berbagai macam peringatan/perayaan yang sama sekali tidak ada tuntunannya. Di antaranya: peringatan/perayaan maulid Nabi, Isro Mi’roj, Nuzulul Quran, hari Kartini, hari ibu, dan hari ulang tahun.
Tuntunan Nabi Saat Hari Raya
Perayaan ‘Iedul Fitri maupun ‘Iedul Adha merupakan salah satu bentuk ibadah kepada Alloh. Dan ibadah tidak terlepas dari dua hal, yang semestinya harus ada, yaitu: (1) Ikhlas ditujukan hanya untuk Alloh semata dan (2) Sesuai dengan tuntunan Rosululloh shollallohu’alaihi wa sallam.
Ada beberapa hal yang dituntunkan Rosululloh shollallohu’alaihi wa sallam terkait dengan pelaksanaan hari raya, di antaranya:
- Mandi Sebelum ‘Ied: Disunnahkan bersuci dengan mandi untuk hari raya karena hari itu adalah tempat berkumpulnya manusia untuk sholat. Namun, apabila hanya berwudhu saja, itu pun sah. (Ahkamul Iedain, Dr. Abdulloh At Thoyyar – edisi Indonesia). Dari Nafi’, bahwasanya Ibnu Umar mandi pada saat ‘Iedul fitri sebelum pergi ke tanah lapang untuk sholat (HR. Malik, sanadnya shohih). Berkata pula Imam Sa’id bin Al Musayyib, “Hal-hal yang disunnahkan saat Iedul Fitri (di antaranya) ada tiga: Berjalan menuju tanah lapang, makan sebelum sholat ‘Ied, dan mandi.” (Diriwayatkan oleh Al Firyabi dengan sanad shohih, Ahkamul Iedain, Syaikh Ali bin Hasan).
- Makan di Hari Raya: Disunnahkan makan saat ‘Iedul Fitri sebelum melaksanakan sholat dan tidak makan saat ‘Iedul Adha sampai kembali dari sholat dan makan dari daging sembelihan kurbannya. Hal ini berdasarkan hadits dari Buroidah, bahwa beliau berkata: “Rosululloh dahulu tidak keluar (berangkat) pada saat Iedul Fitri sampai beliau makan dan pada Iedul Adha tidak makan sampai beliau kembali, lalu beliau makan dari sembelihan kurbannya.” (HR. Tirmidzi dan Ibnu Majah, sanadnya hasan). Imam Al Muhallab menjelaskan bahwa hikmah makan sebelum sholat saat ‘Iedul Fitri adalah agar tidak ada sangkaan bahwa masih ada kewajiban puasa sampai dilaksanakannya sholat ‘Iedul Fitri. Seakan-akan Rosululloh mencegah persangkaan ini. (Ahkamul Iedain, Syaikh Ali bin Hasan).
- Memperindah (berhias) Diri pada Hari Raya: Dalam suatu hadits, dijelaskan bahwa Umar pernah menawarkan jubah sutra kepada Rosululloh shollallohu’alaihi wa sallam agar dipakai untuk berhias dengan baju tersebut di hari raya dan untuk menemui utusan. (HR. Bukhori dan Muslim). Rosululloh shollallohu’alaihi wa sallam tidak mengingkari apa yang ada dalam persepsi Umar, yaitu bahwa saat hari raya dianjurkan berhias dengan pakaian terbaik, hal ini menunjukkan tentang sunnahnya hal tersebut. (Ahkamul Iedain, Syaikh Ali bin Hasan). Perlu diingat, anjuran berhias saat hari raya ini tidak menjadikan seseorang melanggar yang diharamkan oleh Alloh, di antaranya larangan memakai pakaian sutra bagi laki-laki, emas bagi laki-laki, dan minyak wangi bagi kaum wanita.
- Berbeda Jalan antara Pergi ke Tanah Lapang dan Pulang darinya: Disunnahkan mengambil jalan yang berbeda tatkala berangkat dan pulang, berdasarkan hadits dari Jabir, beliau berkata, “Rosululloh membedakan jalan (saat berangkat dan pulang) saat iedul fitri.” (HR. Al Bukhori). Hikmahnya sangat banyak sekali di antaranya, agar dapat memberi salam pada orang yang ditemui di jalan, dapat membantu memenuhi kebutuhan orang yang ditemui di jalan, dan agar syiar-syiar Islam tampak di masyarakat. (Ahkamul Iedain, Syaikh Ali bin Hasan). Disunnahkan pula bertakbir saat berjalan menuju tanah lapang, karena sesungguhnya Nabi apabila berangkat saat Iedul Fitri, beliau bertakbir hingga ke tanah lapang, dan sampai dilaksanakan sholat, jika telah selesai sholat, beliau berhenti bertakbir. (HR. Ibnu Abi Syaibah dengan sanad yang shohih).
Diperbolehkan saling mengucapkan selamat tatkala ‘Iedul Fitri dengan “taqobbalalloohu minnaa wa minkum” (Semoga Alloh menerima amal kita dan amal kalian) atau dengan “a’aadahulloohu ‘alainaa wa ‘alaika bil khoiroot war rohmah” (Semoga Alloh membalasnya bagi kita dan kalian dengan kebaikan dan rahmat) sebagaimana diriwayatkan dari beberapa sahabat. (Ahkamul Iedain, Dr. Abdulloh At Thoyyar – edisi Indonesia).
Jika Terkumpul Hari Jum’at dan Hari Raya Dalam Satu Hari
Jika hari raya dan hari Jumat berbarengan dalam satu hari, gugurlah kewajiban sholat Jum’at bagi orang yang telah melaksanakan sholat ‘Ied, namun bagi Imam hendaknya tetap mengerjakan sholat Jum’at agar dapat dihadiri oleh orang yang ingin menghadirinya dan orang yang belum sholat ‘Ied. Imam Ibnul Qoyyim rohimahulloh berkata, “Diperbolehkan bagi mereka (kaum muslimin), jika ‘ied jatuh pada hari Jum’at untuk mencukupkan diri dengan sholat ‘ied saja dan tidak menghadiri sholat Jumat.” (Ahkamul Iedain, Dr. Abdulloh At Thoyyar – edisi Indonesia).
Hal-Hal yang Terkait Sholat Ied Secara Ringkas
Karena terbatasnya jumlah halaman, berikut kami ringkaskan hal-hal yang terkait dengan sholat ‘Ied, di antaranya:
- Dasar disyari’atkannya: QS. Al Kautsar ayat 2, dan hadits dari Ibnu Abbas, beliau berkata, “Aku ikut melaksanakan sholat ‘Ied bersama Rosululloh, Abu Bakar dan Umar, mereka mengerjakan sholat ‘Ied sebelum khutbah.” (HR. Buhori dan Muslim)
- Hukum sholat ‘Ied: Fardhu ‘Ain, menurut pendapat terkuat.
- Waktu sholat ‘Ied: Antara terbit matahari setinggi tombak sampai tergelincirnya matahari (waktu Dhuha), menurut kebanyakan ulama.
- Tempat dilaksanakannya: Disunnahkan di tanah lapang di luar perkampungan (berdasarkan perbuatan Nabi), jika terdapat udzur dibolehkan di masjid (berdasarkan perbuatan Ali bin Abi Tholib).
- Tata cara sholat ‘Ied: Dua roka’at berjama’ah, dengan tujuh takbir di roka’at pertama (selain takbirotul ihrom) dan lima takbir di roka’at kedua (selain takbir intiqol -takbir berpindah dari rukun yang satu ke rukun yang lain).
- Adzan dan iqomah pada sholat ‘Ied: Tidak ada adzan dan iqomah, atau seruan apapun sebelum dilaksanakan sholat karena tidak adanya dalil untuk hal tersebut.
- Khutbah pada sholat ‘Ied: Satu kali khutbah tanpa diselingi dengan duduk, menurut pendapat yang terkuat.
- Qodho’ sholat ‘Ied jika terluput: Tidak perlu meng-qodho’, menurut pendapat yang terkuat.
Kemungkaran yang Biasa Dilakukan Tatkala ‘Iedul Fitri
- Tasyabbuh (meniru-niru) orang-orang kafir dalam pakaian dan mendengarkan musik/nyanyian (kecuali rebana yang dimainkan oleh wanita yang masih kecil). Rosululloh shollallohu’alaihi wa sallam bersabda, “Barangsiapa yang meniru-niru suatu kaum, maka dia termasuk golongan mereka.” (HR. Ahmad, sanadnya hasan) dan sabda Nabi yang lain, “Akan datang sekelompok orang dari umatku yang menghalalkan (padahal hukumnya haram) perzinaan, pakaian sutra bagi laki-laki, khomr (sesuatu yang memabukkan), dan alat musik…” (HR. Al Bukhori secara mu’allaq dan Imam Nawawi berkata bahwa hadits ini shohih dan bersambung sesuai syarat shohih). Dan Ibnu Mas’ud rodhiyallohu ‘anhu mengatakan bahwa yang dimaksud ‘Lahwal Hadits’ (perkataan yang tidak bermanfaat) dalam surat Luqman ayat 6 adalah Al Ghinaa‘ (nyanyian).
- Tabarruj-nya (memamerkan kecantikan) wanita, dan keluarnya mereka dari rumahnya tanpa keperluan yang dibenarkan syariat agama. Hal tersebut diharamkan di dalam syari’at ini, di mana Alloh berfirman, “Dan hendaklah kamu (wanita muslimah) tetap di rumahmu dan janganlah kamu berhias dan bertingkah laku seperti orang-orang jahiliyyah yang dahulu, dan dirikanlah sholat serta tunaikanlah…” (QS. Al Ahzab: 33). Dalam suatu hadits disebutkan bahwa ada dua golongan dari ahli neraka yang tidak pernah dilihat oleh Nabi: “….salah satu di antaranya adalah wanita-wanita yang berpakaian namun telanjang (tidak menutup seluruh tubuhnya, atau berpakaian namun tipis, atau berpakaian ketat) yang melenggak-lenggokkan kepala. Mereka tidak akan masuk surga dan tidak akan mencium bau surga.” (HR. Muslim)
- Berjabat tangan dengan wanita yang bukan mahrom. Fenomena ini merupakan musibah yang sudah sangat merata. Tidak ada yang selamat dari musibah ini kecuali yang dirohmati Alloh. Padahal perbuatan ini adalah haram berdasarkan sabda Rosululloh shollallohu’alaihi wa sallam, “Sungguh, seandainya kepala kalian ditusuk dengan jarum dari besi, lebih baik daripada dia menyentuh wanita yang tidak halal dia sentuh.” (lihat Silsilah Al Ahadits As Shohihah 226) (Ahkamul Iedain, Syaikh Ali bin Hasan).
- Mengkhususkan ziarah kubur pada hari raya ‘Ied. Tidak terdapat satu dalil pun yang menunjukkan perintah Alloh ataupun tuntunan Nabi untuk ziarah ke kubur pada saat ‘Iedul Fitri. Ziarah kubur memang termasuk ibadah yang disyariatkan, namun, pengkhususan waktu untuk ziarah saat ‘Iedul Fitri membutuhkan dalil. Jika tidak terdapat dalil, perbuatan tersebut bukan tuntunan Nabi dan tidak boleh dilaksanakan. Rosululloh shollallohu’alaihi wa sallam bersabda, “Barangsiapa yang beramal suatu amalan (untuk tujuan ibadah) di mana tidak termasuk dalam urusan kami, maka amalnya tersebut tertolak (tidak akan diterima).” (HR. Muslim)
- Begadang saat malam ‘Iedul Fitri. Banyak di antara kaum muslimin yang menghidupkan malam ‘Ied dengan takbir via mikrofon. Hal ini sangat mengganggu kaum muslimin yang hendak beristirahat. Hukum mengganggu orang lain adalah haram. Rosululloh shollallohu’alaihi wa sallam bersabda, “Muslim (yang baik) adalah yang tidak mengganggu muslim lainnya dengan lisan dan tangannya.” (HR. Muslim). Sehingga jika memang hendak bertakbir, hendaknya tidak dengan suara yang keras. Ada lagi di antara kaum muslimin yang menjadikan malam ‘Ied untuk begadang dengan bermain catur, kartu atau sekedar ngobrol tanpa tujuan. Akibatnya, tatkala pagi datang, kebanyakan dari mereka sulit menjalankan sholat subuh secara berjamaah. Bahkan ada yang sampai ogah-ogahan menjalankan sholat ‘Ied.
Demikian, semoga tulisan ini bermanfaat. Semoga Alloh memberikan balasan yang baik bagi yang menulis, membaca, dan yang menyebarkannya.
***
Penulis: Adid Adep Dwiatmoko
Muroja’ah: Ustadz Aris Munandar
Artikel www.muslim.or.id
Hacking Facebook Dengan Forgot Password
Banyak cara untuk mencuri username/email dan password untuk login account facebook. Diantaranya dengan cara berikut ;
1.
Buat email palsu dengan domain yang meyakinkan dan bukan gratisan seperti yahoomail dan googlemail. (Contoh nyata ; ****@backd00red.org)
2.
Cari email target, kita dapat mencari daftar email melaui banyak cara, dan yang paling amatir adalah lewat google atau untuk percobaan, pakai saja email teman kamu.
3.
Setelah mendapatkan email yang terdaftar di facebook, buka halaman login facebook.
4.
Pilih link forget password, reset password, atau change email address, atau yang sejenis.
5.
Kirimkan pada email target. Usahakan email tersebut mirip dan disertai dengan signature / tertanda team facebook. Contohnya :
Screenshot email di atas adalah contoh nyata yang pernah berhasil menipu seseorang pemilik alamat blog wilson-the prayer. Silahkan baca pengalaman pak wilson dengan facebook nya tersebut.
6.
Lanjut, Email di atas menawarkan konfirmasi asosiasi (hubungan) account dengan email yang kita miliki. Jika target menerima dan mengikuti link yang kita berikan di atas. Maka password lama atau baru akan dikirim ke email kita, bukan lagi pada email si pemilik asli alias target.
7.
Done. Kita mendapatkan passwordnya.
Yahoo Messenger Remote_Webcam_Cliente
Buat anda yang kesal atau penasaran ingin melihat cam dari lawan chat anda di Yahoo Messengertetapi tidak diizinkan untuk melihat camnya, anda bisa coba sotfware.
Untuk instal sofware download disini,
Saran saya bagi yang baru pertama kali mencoba installah sofware ini diwarnet saja dan jangan di komputer pribadi anda.
Setelah itu download disini, remote_webcam_server__trojan yang akan digunakan sebagai umpan ke target anda.
Trojan yang anda kirim ke victim jangan berexstention exe
Dari penggiriman trojan ke komputer target maka otomatis akan membuka security keamanan di komputer si target dan alhasil anda bisa melihat cam si target tanpa izin terlebih dahulu.
Semoga Berhasil
MARHABAN YA RAMADHAN

Seluruh umat Islam kini menyerukan 'Marhaban Ya Ramadhan, Marhaban Ya Ramadhan", selamat datang Ramadhan, Selamat datang Ramadhan. Di masjid-masjid, musholla, koran-koran, stasiun televisi dan radio dan berbagai mailing list, ungkapan selamat datang Ramadhan tampil dengan berbagai ekpresi yang variatif.
Setiap media telah siap dengan dengan sederet agendanya masing-masing. Ada rasa gembira, ke-khusyu'-an, harapan, semangat dan nuansa spiritualitas lainnya yang sarat makna untuk diekpresikan. Itulah Ramadhan, bulan yang tahun lalu kita lepas kepergiannya dengan linangan air mata, kini datang kembali.
Sejumlah nilai-nilai dan hikmah-hikmah yang terkandung dalam ibadah puasa pun marak dikaji dan kembangkan. Ada nilai sosial, perdamaian, kemanusiaan, semangat gotong royong, solidaritas, kebersamaan, persahabatan dan semangat prularisme. Ada pula manfaat lahiriah seperti: pemulihan kesehatan (terutama perncernaan dan metabolisme), peningkatan intelektual, kemesraan dan keharmonisan keluarga, kasih sayang, pengelolaan hawa nafsu dan penyempurnaan nilai kepribadian lainnya. Ada lagi aspek spiritualitas: puasa untuk peningkatan kecerdasan spiritual, ketaqwaan dan penjernihan hati nurani dalam berdialog dengan al-Khaliq. Semuanya adalah nilai-nilai positif yang terkandung dalam puasa yang selayaknya tidak hanya kita pahami sebagai wacana yang memenuhi intelektualitas kita, namun menuntut implementasi dan penghayatan dalam setiap aspek kehidupan kita.
Yang juga penting dalam menyambut bulan Ramadhan tentunya adalah bagaimana kita merancang langkah strategis dalam mengisinya agar mampu memproduksi nilai-nilai positif dan hikmah yang dikandungnya. Jadi, bukan hanya melulu mikir menu untuk berbuka puasa dan sahur saja. Namun, kita sangat perlu menyusun menu rohani dan ibadah kita. Kalau direnungkan, menu buka dan sahur bahkan sering lebih istemawa (baca: mewah) dibanding dengan makanan keseharian kita. Tentunya, kita harus menyusun menu ibadah di bulan suci ini dengan kualitas yang lebih baik dan daripada hari-hari biasa. Dengan begitu kita benar-benar dapat merayakan kegemilangan bulan kemenangan ini dengan lebih mumpuni.
Ramadhan adalah bulan penyemangat. Bulan yang mengisi kembali baterai jiwa setiap muslim. Ramadhan sebagai 'Shahrul Ibadah' harus kita maknai dengan semangat pengamalan ibadah yang sempurna. Ramadhan sebagai 'Shahrul Fath' (bulan kemenangan) harus kita maknai dengan memenangkan kebaikan atas segala keburukan. Ramadhan sebagai "Shahrul Huda" (bulan petunjuk) harus kita implementasikan dengan semangat mengajak kepada jalan yang benar, kepada ajaran Al-Qur'an dan ajaran Nabi Muhammad Saw. Ramadhan sebagai "Shahrus-Salam" harus kita maknai dengan mempromosikan perdamaian dan keteduhan. Ramadhan sebagai 'Shahrul-Jihad" (bulan perjuangan) harus kita realisasikan dengan perjuangan menentang kedzaliman dan ketidakadilan di muka bumi ini. Ramadhan sebagai "Shahrul Maghfirah" harus kita hiasi dengan meminta dan memberiakan ampunan.
Dengan mempersiapkan dan memprogram aktifitas kita selama bulan Ramadhan ini, insya Allah akan menghasilkan kebahagiaan. Kebahagiaan akan terasa istimewa manakala melalui perjuangan dan jerih payah. Semakin berat dan serius usaha kita meraih kabahagiaan, maka semakin nikmat kebahagiaan itu kita rasakan. Itulah yang dijelaskan dalam sebuah hadist Nabi bahwa orang yang berpuasa akan mendapatkan dua kebahagiaan.
Pertama yaitu kebahagiaan ketika ia "Ifthar" (berbuka). Ini artinya kebahagiaan yang duniawi, yang didapatkannya ketika terpenuhinya keinginan dan kebutuhan jasmani yang sebelumnya telah dikekangnya, maupun kabahagiaan rohani karena terobatinya kehausan sipritualitas dengan siraman-siraman ritualnya dan amal sholehnya.
Kedua, adalah kebahagiaan ketika bertemu dengan Tuhannya. Inilah kebahagian ukhrawi yang didapatkannya pada saat pertemuannya yang hakiki dengan al-Khaliq. Kebahagiaan yang merupakan puncak dari setiap kebahagiaan yang ada.
Akhirnya, hikmah-hikmah puasa dan keutamaan-keutaman Ramadhan di atas, dapat kita jadikan media untuk bermuhasabah dan menilai kualitas puasa kita. Hikmah-hikmah puasa dan Ramadhan yang sedemikian banyak dan mutidimensional, mengartikan bahwa ibadah puasa juga multidimensional. Begitu banyak aspek-aspek ibadah puasa yang harus diamalkan agar puasa kita benar-benar berkualitas dan mampu menghasilkan nilai-nilai positif yang dikandungnya. Seorang ulama sufi berkata "Puasa yang paling ringan adalah meninggalkan makan dan minum". Ini berarti di sana masih banyak puasa-puasa yang tidak sekedar beroleh dengan jalan makan dan minum selama sehari penuh, melainkan 'puasa' lain yang bersifat batiniah.
Semoga dengan mempersiapkan diri kita secara baik dan merencanakan aktifitas dan ibadah-ibadah dengan ihlas, serta berniat "liwajhillah wa limardlatillah", karena Allah dan karena mencari ridha Allah, kita mendapatkan kedua kebahagiaan tersebut, yaitu "sa'adatud-daarain" kebahagiaan dunia dan akherat. Semoga kita bisa mengisi Ramadhan tidak hanya dengan kuantitas harinya, namun lebih dari pada itu kita juga memperhatikan kualitas puasa kita.
ARTIKEL: Muhammad Niam
cara hack account fb

Bukan karena mereka hebat bisa membobol keamanan facebook, tapi karena Anda sendiri yang memberikan password kepada mereka!!
Step One
Request jadi teman victim / target di facebook.
Step Two
Lihat profilenya. Catat tanggal lahir, nama istri, pacar, anak, adik kakak, dan tanggal lahir mereka. Semua hal yang ada di facebooknya, sedetail-detailnya!
Step Three
Logout. Coba-coba kombinasi password dari data profile yang victim berikan. Jika berhasil, lanjut ke Step Four. Jika Gagal kembali ke Step One.
Step Four
Jika account facebook victim berhasil masuk, coba-coba ke account social network victim lainnya, termasuk email, control panel website, paypal,internet banking dan lain-lain, karena kemungkinan victim menggunakan password yang sama sangat besar.
Step Five
Bersihkan data profile facebook account Anda dari hal-hal yang nyaris bahkan sama dengan password yang sedang Anda gunakan jika tidak ingin hal yang sama menimpa Anda.
membobol password wifi
Berikut adalah trik trik untuk membobol wifi hotspot
* Salah satu proteksi wireless adalah dengan membatasi akses internet berdasarkan MAC Address.
MAC Address adalah nomer yang membedakan setiap perangkat jaringan seperti komputer atau bisa disebut juga sama seperti ip address.
seperti hotspot yang membatasi penggunaan Internet gratis hanya selama 3 Jam, setelah itu tidak dapat mengakses internet lagi, dan baru akan dapat mengakses lagi di hari esok. Jenis proteksi yang digunakan adalah MAC Address Filtering.
Untuk menjebol Proteksi dengan MAC Address bisa menggunakan (K-MAC)
download disini
Caranya cukup mengubah MAC-Address komputer anda setiap jatah waktu akses habis lalu lakukan koneksi kembali.
Biasanya Alamat MAC Address terdiri dari 12 digit. Contoh diatas MAC Addressnya adalah 00-FF-2F-46-2D-00-F4.
Pilih jaringan mana yang mau diubah MAC Addressnya, setelah itu isikan pada kolom dibawah dengan MAC Address yang kita inginkan.
- Untuk mencari password hotspot yang menggunakan kartu prepaid.
Silahkan Download dulu...
1. IP Scanner 2.21
download disini
2. Technitium MAC Address v5 release 3
download disini
Langsung aja sekarang ke caranya:
Pertama,hidupkan wifi,lalu connect ke wireless hotspot yang dinginkan.
Setelah connect, klik kanan sistem tray icon wireless network,klik status >tab detail > lihat ip dan Catat ip tersebut di notepad.
Buka IP Scanner 2.21 dan isikan ip range yang akan kita scan menggunakan ip yang dicatat tadi pada bagian atas. Misalnya : IP yang kita dapat 135.125.1.13 kemudian masukkan pada kolom range pertama ip kita sesuai dengan ip yang tadi namun ganti angka di bagian akhir dengan 1 menjadi 135.125.1.1 dan pada kolom kedua tuliskan sama namun angka satu diakhir itu ganti dengan 255 menjadi 135.125.1.255. hasilnya 135.125.1.1 to 135.125.1.255 lalu klik start atau tombol merah.
Setelah scanning maka akan mendapatkan data ip yang hidup yang terkoneksi dengan hotspot tersebut.lihat ip yang hidup (alive host) warna biru klik kanan pada ip yang hidup Klik kanan pada ip yang warna biru tadi klik kanan > show > mac address dan akan ada kode mac addres (terkadang mac addressnya tidak tampil, pilih saja ip yang lainnya). Catat mac addressnya.
Buka Technitium MAC Address v5 release 3. Disana ada field mac address. lalu ganti mac address tersebut dengan yang kita dapatkan tadi dan tekan change mac id.
Tunggu karena mac kita akan diganti dan koneksi sementara terputus dan konek lagi otomatis sendiri.
Finish
Untuk langsung dapat mengakses internet tanpa menumpang lagi,masuk halaman status login hotspotnya,lihat nomor sandi prepaid card dan catat, lalu logout, dan masuk kembali ke halaman login hotspot tersebut.
Kalau mau menembus hotspot yang diproteksi wep atau wpa bisa menggunakan WirelessKeyView v1.31
download disini

Untuk menggunakan aplikasi ini,matikan dulu antivirus,karna akan dianggap sebagai aplikasi yang mengganggu privasi.
Spesifikasi yang dibutuhkan
* Windows XP with SP1 atau lebih.
* Anda harus login sebagai admin user.
Atau juga bisa menggunakan WEP and WPA keygenerator v1.00
download disini

Spesifikasi yang dibutuhkan
* Windows 98, ME, NT, 2000, XP, Vista atau lebih.
* NET Framework 2.0 atau lebih